SIEM
Seguridad de la información
Correlación de eventos y cumplimiento normativo.
100 % Solucionado
Log360 y EventLog Analyzer para recolectar, correlacionar y auditar los registros de toda la plataforma, con informes de cumplimiento y detección de amenazas.
Qué incluye
- ManageEngine
Log360
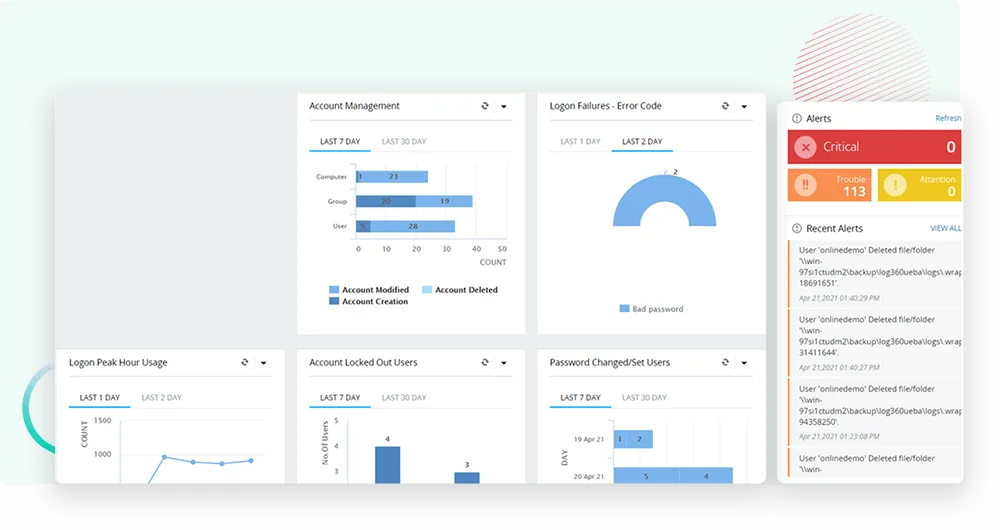
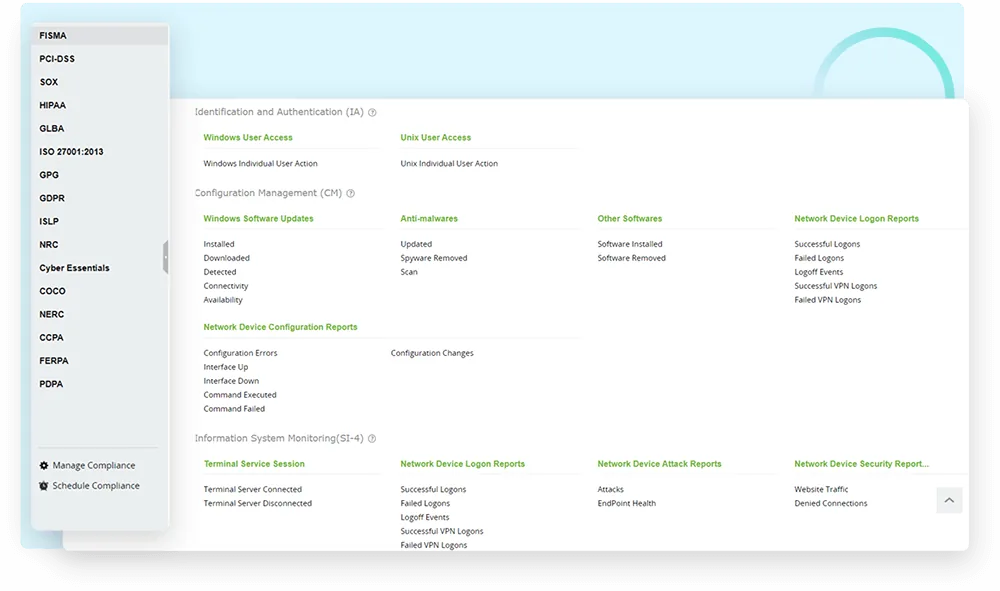
Reconocimiento de Gartner Reconocida por séptima vez en el Cuadrante Mágico de Gartner 2025 para SIEM. Ver la publicación del fabricante (se abre en una pestaña nueva)Plataforma SIEM que recoge y correlaciona los registros de toda la infraestructura para detectar amenazas y sostener el cumplimiento normativo.
- Correlación de eventos en tiempo real con alertas priorizadas.
- Auditoría de Active Directory, servidores y dispositivos de red.
- Análisis de comportamiento de usuarios y entidades (UEBA).
- Informes listos para auditorías y normativas del sector financiero.
Capturas: material público de ManageEngine. - ManageEngine
EventLog Analyzer
Recolección, análisis y archivado de registros de servidores, aplicaciones y dispositivos de seguridad.
- Recolección centralizada de registros de Windows, Linux y red.
- Alertas ante patrones sospechosos y búsquedas forenses.
- Retención y archivado conforme a las normas aplicables.
- ManageEngine
DataSecurity Plus
Visibilidad y control sobre los archivos de la organización: quién accede a la información sensible y por dónde sale.
- Auditoría de accesos a archivos y carpetas compartidas.
- Descubrimiento y clasificación de información sensible.
- Prevención de fuga de datos por dispositivos y correo.
Ponga en marcha su próximo proyecto
Cuéntenos qué necesita. Le acompañamos con especialistas, herramientas líderes en el mercado y buenas prácticas internacionales, de acuerdo con sus requerimientos.